整備士オンライン
    ホームスレッドニュース
    1. ホーム
    2. ニュース
    3. 法律
    4. 660万件流出の衝撃!タイムズ・ニッポン激震が暴くモビリティセキュリティの致命的穴
    法律
    JPKI
    eKYC
    サイバー攻撃

    660万件流出の衝撃!タイムズ・ニッポン激震が暴くモビリティセキュリティの致命的穴

    整備士オンライン編集部
    2026年10月1日 22:11
    約23分
    660万件流出の衝撃!タイムズ・ニッポン激震が暴くモビリティセキュリティの致命的穴

    目次

    1. グローバル市場・海外現場の現実と衝撃
    2. 技術的・構造的メカニズムと現場の変革
    3. 業界・整備現場・サプライヤーに忍び寄る本質的リスク
    4. 結論:モビリティの未来と本質的考察
    Loading...

    次に読む

    免許証流出で被害勃発!?相次ぐレンタカーサイバー攻撃の裏側と防衛策
    その他

    免許証流出で被害勃発!?相次ぐレンタカーサイバー攻撃の裏側と防衛策
    12日前
    軽油引取税(軽油税)の計算―暫定税率廃止後の税額、価格に占める割合、消費税との関係、免税軽油
    法律

    軽油引取税(軽油税)の計算―暫定税率廃止後の税額、価格に占める割合、消費税との関係、免税軽油

    17時間前
    安全運転管理者とは―選任が要る台数と副安全運転管理者、資格要件、届出と電子申請、法定講習、罰則
    法律

    安全運転管理者とは―選任が要る台数と副安全運転管理者、資格要件、届出と電子申請、法定講習、罰則

    17時間前
    車検の法定費用の早見表(2026年)―重量税・自賠責・印紙代の合計と、車検の受け方で変わる手数料、見積もりの見分け方
    法律

    車検の法定費用の早見表(2026年)―重量税・自賠責・印紙代の合計と、車検の受け方で変わる手数料、見積もりの見分け方

    17時間前
    法定点検(12ヶ月点検)は受けないとどうなるか―義務と罰則の条文、車検との違い、車種ごとの周期、記録簿、費用、ステッカー
    法律

    法定点検(12ヶ月点検)は受けないとどうなるか―義務と罰則の条文、車検との違い、車種ごとの周期、記録簿、費用、ステッカー

    18時間前
    免許更新の期間―はがきが届かないとき、期間内に行けないとき、最終日が土日のとき、過ぎてしまったとき
    法律

    免許更新の期間―はがきが届かないとき、期間内に行けないとき、最終日が土日のとき、過ぎてしまったとき

    18時間前
    コメント (0)

    コメントを読み込み中...

    著者について

    整

    整備士オンライン編集部

    整備士オンラインの編集部です。 ベテラン整備士などの監修のもと皆さんのカー生活に役立つ質の良い情報をお届けします!

    ID: seibishi-online-admin01

    統計情報

    いいね
    0
    コメント
    0
    シェア
    0
    読了時間
    22分
    Loading...

    人気記事

    「MT車ならボケない」の嘘と本当。プロが教える、高齢ドライバー「AT→MT戻り」の危険な落とし穴
    1

    「MT車ならボケない」の嘘と本当。プロが教える、高齢ドライバー「AT→MT戻り」の危険な落とし穴

    251日前
    【2月16日受付開始】整備士の資格が「最強の武器」になる? 重機の世界へ飛び込む「建設機械施工管理技士」への挑戦
    2

    【2月16日受付開始】整備士の資格が「最強の武器」になる? 重機の世界へ飛び込む「建設機械施工管理技士」への挑戦

    235日前
    【プロの現場】バンパーを外したら必須?「エーミング作業」のリアルな手順と注意点
    3

    【プロの現場】バンパーを外したら必須?「エーミング作業」のリアルな手順と注意点

    236日前
    Loading...
    整備士オンライン

    整備士のための専門コミュニティ

    Androidアプリ

    本店所在地

    合同会社エン・リンクス

    〒890-0013

    鹿児島市船津町1-11-3F

    サービス

    • スレッド
    • ニュース
    • プロフィール

    法的情報

    • 利用規約
    • 個人情報の取り扱い
    • Cookieポリシー
    • お問い合わせ
    • このサイトについて
    整備士オンライン

    自動車整備士のための専門コミュニティ

    運営会社:合同会社エン・リンクス

    所在地:〒890-0013

    鹿児島県鹿児島市船津町1-11-3F

    Androidアプリを入手

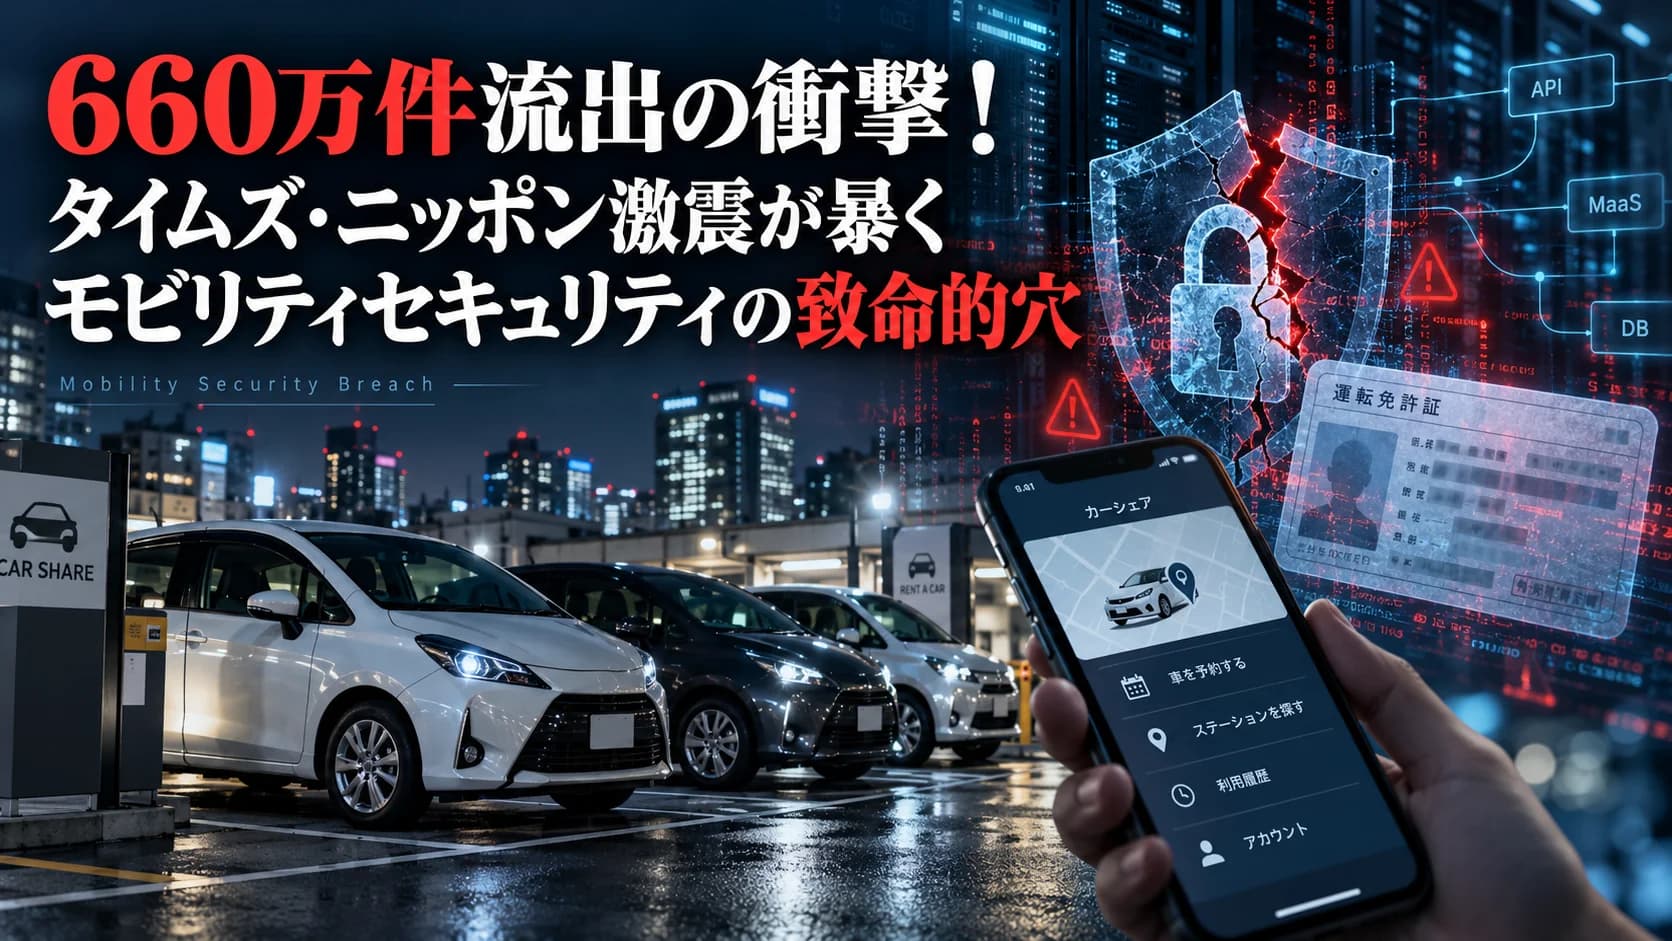
    2026年9月28日、タイムズモビリティ株式会社が公表した不正アクセスに関する調査結果の第2報は、国内のモビリティ業界に巨大な激震を走らせました。カーシェアリングサービス「タイムズカー」において、退会者を含む最大約660万件の会員情報が第三者に取得され、そのうち約160万件においては運転免許証の画像データを含む本人確認書類が流出したことが確定したからです。ほぼ時を同じくして、ニッポンレンタカーサービスにおいてもアプリシステムへの不正アクセスにより会員データの閲覧被害が発覚しました。

    日本のシェアリング・レンタカー市場を牽引する両巨頭で相次いだこの深刻なインシデントは、単なるWebサイトの脆弱性問題にとどまりません。モビリティ事業者が抱える「オンライン本人確認(eKYC)データの長期保管構造」と「急速なDXに伴うAPIセキュリティの形骸化」という、業界全体の構造的な脆弱性を白日の下に晒しました。本件の最新発表データを技術的・制度的観点から深掘りし、モビリティ事業者が今すぐ着手すべき抜本的なシステム改革と防衛策を解き明かします。

    広告を読み込み中...

    1. グローバル市場・海外現場の現実と衝撃

    モビリティプラットフォームやレンタカー基盤を標的としたサイバー攻撃と大規模データ強奪は、日本固有の現象ではなく、世界中で同時多発的に激化している最重要リスクです。

    北米や欧州市場においては、ハーツ(Hertz)やアビス(Avis)といった大手レンタカー企業、さらにはウーバー(Uber)やグラブ(Grab)といったライドシェア巨大企業が、これまで幾度となく高度標的型攻撃(APT)の標的となってきました。欧州連合(EU)では「GDPR(一般データ保護規則)」に基づき、個人情報の漏洩に対して年間世界売上高の最大4%、あるいは2,000万ユーロという天文学的な制制裁金が科されるため、企業はゼロトラスト(Zero Trust)を前提とした厳格なデータ暗号化とアクセス制御を義務付けられています。

    それにもかかわらず被害が後を絶たない背景には、攻撃者側のインセンティブの変化があります。海外のサイバー犯罪集団は、クレジットカード番号そのものを盗み出す攻撃(カード会社の検知アルゴリズムが強化されたため換金効率が低下)から、ダークウェブで最も高値で取引される「完全な個人識別情報(PII:Personally Identifiable Information)」の奪取へとターゲットを完全にシフトさせました。特に「氏名・生年月日・住所・電話番号」に「運転免許証の高解像度画像」がセットになったデータは、ディープフェイクを用いたアイデンティティ盗用や、非対面金融口座の不正開設、国際的な偽造身分証の製造素材として極めて高い闇市場価値を持ちます。

    モータースポーツの最高峰であるF1の現場事情に目を転じると、チームの知財(車体設計データやテレメトリログ)を守るため、物理ネットワークと論理ネットワークの完全隔離、および全データの「エンドツーエンド(E2E)暗号化」が標準化されています。しかし、一般向けのモビリティサービスにおいては、利便性と速度を優先するあまり、フロントエンドのWeb/アプリ層と、重要なeKYC画像が保存されたバックエンドストレージの間のセグメンテーション(境界防御)が曖昧なまま運用されていたという残酷なギャップが存在します。

    2. 技術的・構造的メカニズムと現場の変革

    タイムズカーの約660万件流出およびニッポンレンタカーのアプリ不正アクセスにおいて、技術的に何が起きていたのでしょうか。公式発表とWebシステムアーキテクチャの観点から、そのメカニズムを紐解きます。

    タイムズモビリティの発表によれば、2026年9月25日にシステム異常を検知し、26日午前までに侵入経路および攻撃元との通信を遮断。その後のフォレンジック調査により、データベースおよびストレージ内に存在した会員データと運転免許証画像(約160万件)の外部取得が確認されました。クレジットカード情報や復元可能な形式でのパスワード漏洩は免れたものの、「なぜ退会者を含むこれほど膨大な生画像データがアクセス可能な状態で保管されていたのか」という点が、システムアーキテクチャ上の最大の焦点となります。

    現代のカーシェアやレンタカーサービスは、予約フロントエンド、車両の遠隔解錠を司るIoTプラットフォーム、外部ポータルとの連携API、そして会員登録時のeKYC(オンライン本人確認)エンジンが複雑に結合しています。急激な会員拡大に対応するため、過去のレガシーなデータベースの上に新APIを増設していく過程で、認可(Authorization)のバイパス脆弱性や、オブジェクトストレージ(AWS S3やAzure Blob等)のアクセス制御設定ミス(BOLA:Broken Object Level Authorization)が生じるリスクが飛躍的に高まります。

    さらに、攻撃側はAIを用いた「オフェンシブAI」を投入しています。公開されたAPIエンドポイントやCMSの脆弱性をAI botが24時間365日無差別スキャンし、人間のセキュリティチームがパッチを当てるわずかな隙(ゼロデイ)を突いて内部侵入を果たします。侵入後は、暗号化されていないストレージ領域を探し出し、数時間のうちに数百万件の画像ファイルを外部へ高速転送してしまうのです。

    比較項目従来型のモビリティWeb構造求められるゼロトラスト・次世代MaaS構造
    本人確認データの保持免許証画像・番号をデータベース/S3内に半永久的に生保存確認完了後、生画像は即時自動破棄。ハッシュ値のみ保持
    本人確認の手法画像アップロード型eKYC(画像漏洩リスクが常に残留)JPKI(公的個人認証サービス:マイナンバーカードIC読み取り)
    データベース暗号化通信時暗号化(TLS)のみ。ストレージ内は平文または簡易暗号化データベース・フィールドレベル暗号化(FLE)+厳格な鍵管理
    APIセキュリティ静的APIキー+IP制限(継ぎ足し開発による設定漏れリスク)OAuth 2.0 / FAPI準拠+AI動的異常検知ゲートウェイ
    データ保持ポリシー退会後もログや履歴としてデータを長期保持退会後一定期間での完全物理消去(Retention Policyの自動化)
    広告を読み込み中...

    3. 業界・整備現場・サプライヤーに忍び寄る本質的リスク

    今回の連続流出事件は、タイムズやニッポンレンタカーのみならず、日本のモビリティ産業全体、さらにはカーシェア車両を管理する現場やシステムサプライヤーに対して、極めて重い本質的リスクを突きつけています。

    第一に、モビリティ事業者経営層が直面する「法的責任とユーザー信頼の失墜」です。運転免許証画像という二度と変更できない重要情報の流出は、二次被害(なりすまし詐欺や不正契約)が発生した場合、損害賠償請求や個人情報保護委員会からの厳しい勧告・命令に直面します。「タイムズブランド」「ニッポンレンタカーブランド」への信頼低下は、競合サービスへの顧客流出を招くだけでなく、自治体や鉄道事業者とのMaaS連携事業における入札制限など、中長期的な事業拡大に致命的な打撃を与えます。

    第二に、システムインテグレーター(SIer)やSaaSサプライヤーの賠償責任と設計思想の転換リスクです。OEMやモビリティ企業からシステム開発を請け負うサプライヤーは、単に「要求仕様通りに動くシステム」を作るだけでは許されなくなりました。「eKYC画像は審査完了後に自動消去する」というデータ最小化(Data Minimization)の原則を設計段階から組み込む「プライバシー・バイ・デザイン(Privacy by Design)」を提示・実装できなければ、ベンダーとしての適格性を問われることになります。

    第三に、カーシェア車検・整備現場や店舗オペレーションへの副作用です。セキュリティ強化のためにアプリや車両解錠システムの認証フローが厳格化・複雑化されると、現場の整備スタッフや車検引き取り業者の作業効率が低下するリスクが生じます。また、流出に便乗したなりすまし利用(他人名義のアカウントによる車両盗難や事故逃走)を防ぐため、車両側のカメラやIoT端末を用いた乗車時二段階認証など、現場オペレーションの再構築を余儀なくされます。

    4. 結論:モビリティの未来と本質的考察

    タイムズカー約660万件、そしてニッポンレンタカーの不正アクセスインシデントは、「利便性と引き換えに膨大な身分証明データを抱え込んできた従来のMaaSビジネスモデル」の限界を告げています。

    この危機を乗り越え、持続可能なモビリティ社会を構築するためには、業界全体が以下の2つの抜本的構造改革を断行しなければなりません。

    1. 「データを持たない」アーキテクチャへの完全移行(JPKIの標準化)
      従来の免許証画像アップロード型eKYCを段階的に廃止し、マイナンバーカードのICチップを活用した「公的個人認証サービス(JPKI)」へ移行することです。JPKIであれば、事業者は自社サーバー内に運転免許証の画像や番号を一切保持することなく、改ざん不能な公的機関の認証結果のみを受信できます。「流出させようにも、最初から生データが存在しない」状態を作ることこそが究極の防衛策です。
    2. データ保持ポリシー(データ最小化)の自動化とゼロトラスト化
      法令上保存が義務付けられているデータ以外の非アクティブデータや退会者データについて、暗号化のみならず、一定期間経過後にシステムが自動的に物理消去するパイプラインを構築すること。そして、社内ネットワークであってもすべてのAPIリクエストを疑うゼロトラスト認証を徹底する必要があります。

    モビリティの本質とは、人々を安全かつスムーズに目的地へ運ぶことです。顧客の「移動の自由」を守るためには、車両の走行安全と同じレベルの情熱をもって、デジタル上の「顧客のアイデンティティ」を強固に保護しなければなりません。今回の痛烈なインシデントを業界全体の教訓とし、セキュアで信頼される次世代モビリティインフラへの再構築を加速させることが、今まさに求められています。

    広告を読み込み中...

    サービス

    • スレッド
    • ニュース
    • プロフィール

    法的情報

    • 利用規約
    • 個人情報の取り扱い
    • Cookieポリシー
    • お問い合わせ
    • このサイトについて

    © 2025 合同会社エン・リンクス. All rights reserved.

    本サイトの著作権、商標権、その他の知的財産権は合同会社エン・リンクスに帰属します。 商用利用に関する権利は当社が独占的に保有しています。