整備士オンライン
    ホームスレッドニュース
    1. ホーム
    2. ニュース
    3. その他
    4. 免許証流出で被害勃発!?相次ぐレンタカーサイバー攻撃の裏側と防衛策
    その他
    サイバー攻撃
    セキュリティ
    レンタカー

    免許証流出で被害勃発!?相次ぐレンタカーサイバー攻撃の裏側と防衛策

    整備士オンライン編集部
    2026年9月30日 00:19
    約26分
    免許証流出で被害勃発!?相次ぐレンタカーサイバー攻撃の裏側と防衛策

    目次

    1. グローバル市場・海外現場の現実と衝撃
    2. 技術的・構造的メカニズムと現場の変革
    3. 業界・整備現場・ユーザー双方への本質的リスク:免許証流出のリアル
    ❌ 本当に危険なこと(ハイリスク)
    ⚠️ 実際にある「生活への実害・心理的負担」
    ⭕️ 実は「大丈夫なこと」(よくある誤解)
    4. 結論:モビリティの未来と本質的考察
    Loading...

    次に読む

    免許更新の期間―はがきが届かないとき、期間内に行けないとき、最終日が土日のとき、過ぎてしまったとき
    法律

    免許更新の期間―はがきが届かないとき、期間内に行けないとき、最終日が土日のとき、過ぎてしまったとき

    17時間前
    マイナ免許証のデメリット―3つの持ち方と手数料、紛失・海外・引っ越しのとき、代車やレンタカーでの確認
    法律

    マイナ免許証のデメリット―3つの持ち方と手数料、紛失・海外・引っ越しのとき、代車やレンタカーでの確認

    1日前
    免許更新の認知機能検査と高齢者講習―年齢ごとに受けるもの、検査に出る絵、予約の取り方
    法律

    免許更新の認知機能検査と高齢者講習―年齢ごとに受けるもの、検査に出る絵、予約の取り方

    1日前
    660万件流出の衝撃!タイムズ・ニッポン激震が暴くモビリティセキュリティの致命的穴
    法律

    660万件流出の衝撃!タイムズ・ニッポン激震が暴くモビリティセキュリティの致命的穴

    10日前
    車がハッキングされる時代?5G C-V2XとSDV化で迫るサイバー脅威の最前線
    技術

    車がハッキングされる時代?5G C-V2XとSDV化で迫るサイバー脅威の最前線

    51日前
    タイヤ爆発で吹っ飛ぶ衝撃!100年の惨事史とジョジョの物理学
    その他

    タイヤ爆発で吹っ飛ぶ衝撃!100年の惨事史とジョジョの物理学

    2日前
    コメント (0)

    コメントを読み込み中...

    著者について

    整

    整備士オンライン編集部

    整備士オンラインの編集部です。 ベテラン整備士などの監修のもと皆さんのカー生活に役立つ質の良い情報をお届けします!

    ID: seibishi-online-admin01

    統計情報

    いいね
    0
    コメント
    0
    シェア
    0
    読了時間
    25分
    Loading...

    人気記事

    「MT車ならボケない」の嘘と本当。プロが教える、高齢ドライバー「AT→MT戻り」の危険な落とし穴
    1

    「MT車ならボケない」の嘘と本当。プロが教える、高齢ドライバー「AT→MT戻り」の危険な落とし穴

    251日前
    【2月16日受付開始】整備士の資格が「最強の武器」になる? 重機の世界へ飛び込む「建設機械施工管理技士」への挑戦
    2

    【2月16日受付開始】整備士の資格が「最強の武器」になる? 重機の世界へ飛び込む「建設機械施工管理技士」への挑戦

    235日前
    【プロの現場】バンパーを外したら必須?「エーミング作業」のリアルな手順と注意点
    3

    【プロの現場】バンパーを外したら必須?「エーミング作業」のリアルな手順と注意点

    236日前
    Loading...
    整備士オンライン

    整備士のための専門コミュニティ

    Androidアプリ

    本店所在地

    合同会社エン・リンクス

    〒890-0013

    鹿児島市船津町1-11-3F

    サービス

    • スレッド
    • ニュース
    • プロフィール

    法的情報

    • 利用規約
    • 個人情報の取り扱い
    • Cookieポリシー
    • お問い合わせ
    • このサイトについて
    整備士オンライン

    自動車整備士のための専門コミュニティ

    運営会社:合同会社エン・リンクス

    所在地:〒890-0013

    鹿児島県鹿児島市船津町1-11-3F

    Androidアプリを入手

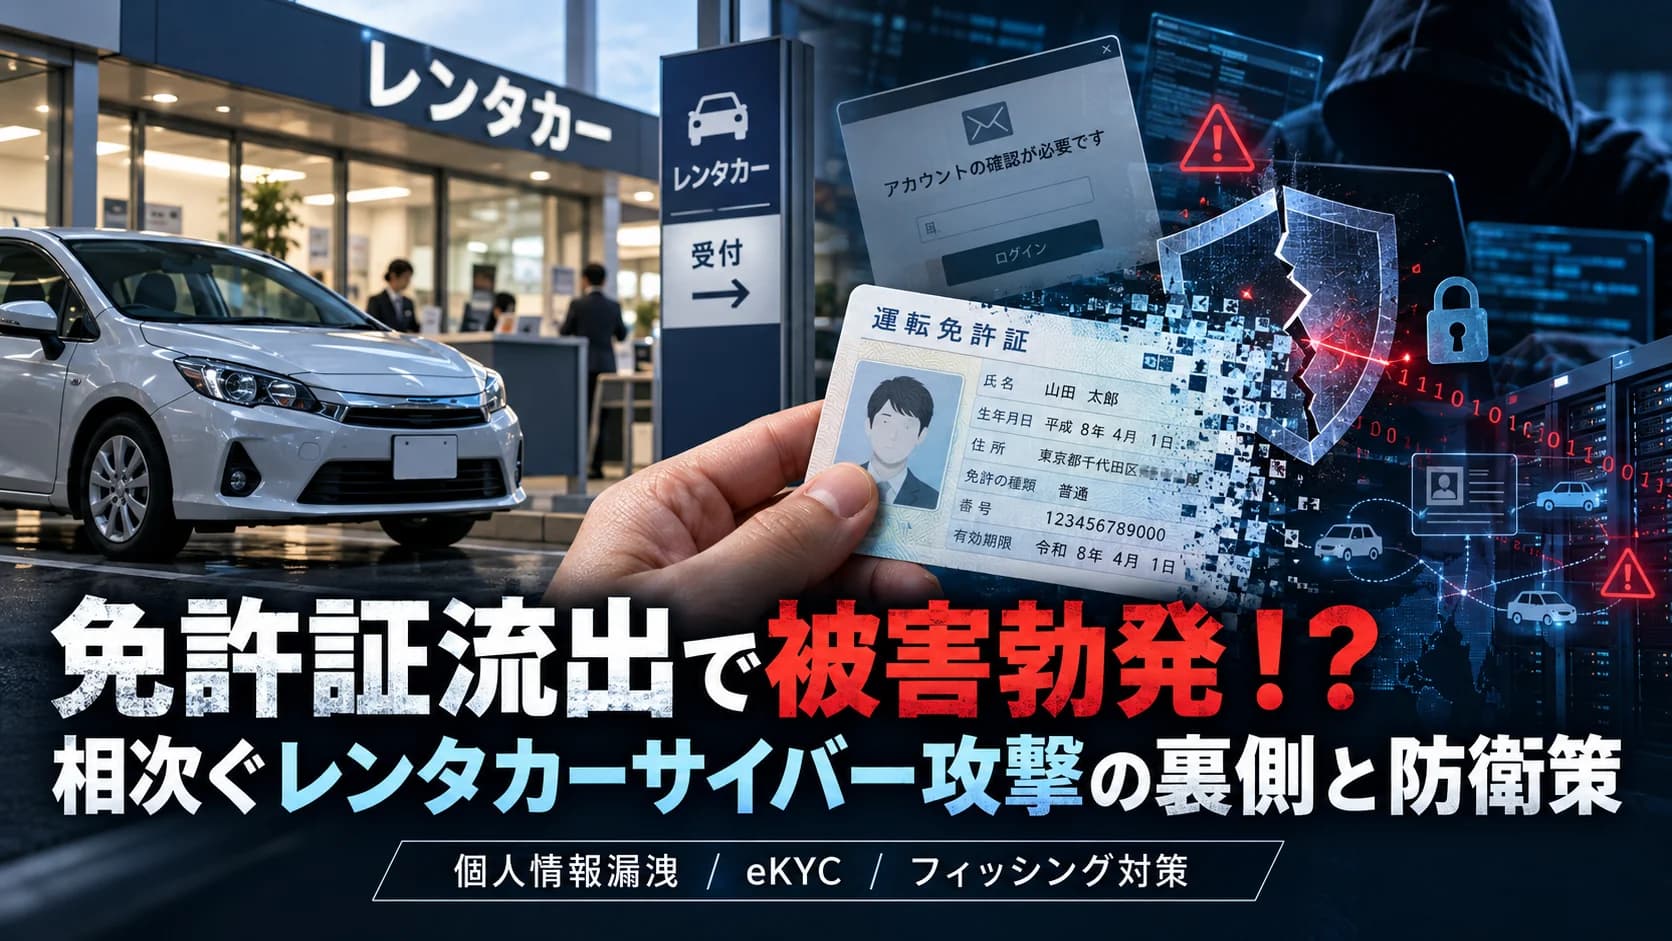
    日本のモビリティインフラを支えるレンタカー大手、「タイムズ(パーク24グループ)」および「ニッポンレンタカー」において、第三者からの不正アクセスによる大規模な顧客情報の流出被害が相次いで発表されました。流出対象には、氏名や住所、クレジットカード情報といった一般的な決済データのみならず、会員登録や貸出時に提示された「運転免許証の画像データや番号」といった極めて秘匿性の高い個人識別情報(PII)が含まれていたことが判明し、社会全体に大きな激震が走っています。なぜ今、日本のレンタカー・カーシェアリング業界が標的にされているのか、攻撃の裏側で「生成AI」はどのように悪用されているのか、そして最も読者の関心が高い「免許証流出によるリアルな影響と誤解」について、Webシステム開発の最前線にある技術的メカニズムを踏まえて徹底的に深掘りします。

    広告を読み込み中...

    1. グローバル市場・海外現場の現実と衝撃

    モビリティ事業者やレンタカープラットフォームを標的としたサイバー攻撃は、日本国内にとどまらず、世界規模で猛威を振るう深刻な構造課題となっています。

    欧米市場においては、ハーツ(Hertz)やアビス(Avis)、シックス(Sixt)といったグローバルレンタカー大手や、ウーバー(Uber)などのMaaS(Mobility as a Service)事業者が、これまでに何度も高度なサイバー攻撃やデータ漏洩インシデントに直面してきました。欧州では「EU一般データ保護規則(GDPR)」に基づき、個人情報の漏洩に対して年間売上高の最大4%という巨額の制裁金が科されるため、モビリティ企業は厳格なセキュリティ投資を義務付けられています。しかし、急激なインバウンド需要の拡大や「完全無人貸出(スマートレンタカー)」の普及に伴い、API(アプリケーション・プログラミング・インターフェース)の連携数が爆発的に増加したことが、新たな攻撃の隙を生み出しています。

    テスラをはじめとする海外の先進的なモビリティ企業では、車載IoT端末と顧客のスマートフォンアプリ、そしてクラウド側の顧客データベースが密接に同期しています。この高度なデジタル化の裏側で、ハッカー集団(APTグループなど)は「自動車そのものをハッキングするよりも、顧客の本人確認情報(免許証やクレジットカード)が大量に集積されているレンタカー・カーシェアのクラウドサーバーを狙う方が、ダークウェブで換金性の高い高品質なデータを一括で強奪できる」という現実に着目しました。

    さらに、モータースポーツの最高峰であるF1や高度なフリートマネジメントの現場で用いられる「リアルタイム・テレメトリ技術」が市販のレンタカー管理システムに応用された結果、車両の位置情報や走行ログ(いつ、誰が、どこへ移動したか)という、プライバシーの極致とも言える行動履歴データまでもがクラウド上に保管されるようになりました。今回日本で発生した連続流出事件は、こうした「モビリティデータの高価値化」に対して、国内のシステム防衛体制が追いついていなかった現実を白日の下に晒したと言えます。

    2. 技術的・構造的メカニズムと現場の変革

    Webシステム開発およびセキュリティエンジニアリングの視点から見ると、レンタカー予約システムは一般的なECサイトと比較して、構造的に脆弱性が生まれやすく、攻撃者にとって効率の良い構造となっています。

    現代のレンタカーシステムは、単一のWebサイトで完結していません。自社の予約フロントエンド、旅行比較ポータルサイト(楽天トラベルやじゃらん等)とデータをやり取りする外部API、全国の店舗端末(POS)、車両のデジタルキーを制御するIoTプラットフォーム、そしてオンライン本人確認(eKYC)エンジンなど、多層的なシステムが網の目のように結合しています。急激なDX推進の過程で、古いレガシーな基幹データベースの上に、十分な検証がなされないまま新しいAPIやサードパーティ製プラグインを継ぎ足して構築されたケースが多く、これが「アタックサーフェス(攻撃対象領域)」を広げる最大の要因となっています。

    さらに、今回の連続攻撃で裏目に出たのが、攻撃側における「オフェンシブAI(攻撃型AI)」の悪用です。最前線の開発現場では、サイバー攻撃の手法が従来の手作業から、AIを用いた全自動・超高速型へと完全にシフトしています。

    具体的には、プログラムの脆弱性が公表された瞬間、攻撃者はAI botを用いて世界中のWebサーバーや公開APIエンドポイントを24時間365日無差別スキャンし、人間がセキュリティパッチ(修正プログラム)を当てる前に自動で侵入を完了させます。また、システム保守企業の社員や開発パートナーを狙う「標的型フィッシング」においても、LLM(大規模言語モデル)を用いて不自然な日本語を完全に排除した完璧なビジネス文面を自動生成し、認証情報(ID・パスワードやAPIキー)を奪い取る手口が急増しています。

    そして最大の構造的欠陥は、オンラインで送信された「免許証の生画像データ」が、本人確認完了後も暗号化されないまま、あるいは適切な保持期間(Retention Policy)が設定されないままデータベース内に長期保管され続けていた点にあります。

    比較項目従来型ECサイトのシステム構造モビリティ・レンタカー基盤のシステム構造
    保持するデータ密度氏名、メールアドレス、配送先住所、購買履歴氏名、生年月日、住所、顔写真付き免許証画像、決済情報、位置情報
    システム連携自社サイト + 決済ゲートウェイ(比較的シンプル)予約Web/アプリ + 外部旅行API + 店舗POS + 車載IoT + eKYC
    攻撃者のインセンティブクレジットカード情報の不正利用(ガードが固い)免許証+基本情報による暗黒市場での高額転売・アイデンティティ盗用
    AI悪用の脅威スパムメールの大量送信・機械的なパスワード試行ゼロデイ脆弱性の即時全自動探知 + 生成AIによる標的型認証突破
    データ保持のリスクテキストデータの漏洩(パスワード変更等で対処可)生涯変わらない「免許証番号・顔画像」の漏洩による永続的リスク
    広告を読み込み中...

    3. 業界・整備現場・ユーザー双方への本質的リスク:免許証流出のリアル

    運転免許証情報が流出した際、ネット上では極端な噂や恐怖心が煽られがちですが、実害の危険度を正しく理解し、適切な対応を取ることが重要です。Web開発と法制度の観点から「何が本当にダメで、どんな影響があり、何は大丈夫なのか」を明確に整理します。

    ❌ 本当に危険なこと(ハイリスク)

    1. 「審査の甘いeKYC」を通じた非対面サービスの不正契約
      一部の格安SIMカードの契約や、中古品買取アプリ、一部のフィンテック系後払い決済サービスなど、免許証の表面画像と基本情報のみで本人確認をパスできてしまう「甘い審査基準の事業者」が存在します。流出データがこれらに悪用され、犯罪に使われる「飛ばし携帯」や不正口座が開設されるリスクが非常に高いと言えます。
    2. 生成AI・ディープフェイクを用いた偽造免許証の作成
      流出した高解像度の免許証画像をもとに、高精度プリンターで物理的な偽造カードが作成されたり、オンライン認証時の「首振りチェック」などを突破するためのディープフェイク画像・動画の素材として悪用される危険性があります。
    3. 超標的型(ピンポイント)の二次フィッシング詐欺
      「タイムズ/ニッポンレンタカーの漏洩補償手続きはこちら」といった、本物の事務局や警察になりすました精巧なSMSやフィッシングメールが届き、さらなる暗証番号や銀行口座情報を騙し取られる二次被害リスクが発生します。

    ⚠️ 実際にある「生活への実害・心理的負担」

    • 身に覚えのない確認通知や催告書への対応
      自分名義で不正な契約や問い合わせが試みられた場合、自宅に確認書類が届き、警察、消費者センター、相手方事業者へ「身に覚えがない」旨を証明するための問い合わせ対応に時間と精神力を削られます。
    • 信用情報機関(CIC/JICC等)への照会と手続き
      万が一、流出情報を用いて後払いサービスや消費者金融への申し込みが試みられた場合、自身の信用情報に不審な照会履歴が残らないよう、各機関へ確認・異議申し立てを行う手間が発生します。

    ⭕️ 実は「大丈夫なこと」(よくある誤解)

    1. 勝手に銀行で「巨額の正規住宅ローンや高額融資」が組まれることはありません
      正規の銀行や主要な金融機関の融資審査は、免許証画像のみならず、厚みやホログラムの目視・リアルタイム撮影チェック、住民票や所得証明書の提出、勤務先への在籍確認などを多角的に組み合わせているため、流出データだけでローンが通ることはまずありません。
    2. 自分の所有車が盗まれたり、見知らぬ人の交通違反点数を押し付けられることはありません
      免許証番号が第三者に漏れても、警察の交通違反管理システムや陸運局の車両登録データベースに外部から直接アクセスすることは不可能です。そのため、勝手に違反点数をなすりつけられたり、所有車両の名義変更がなされることはありません。
    3. 「免許証番号」そのものをゼロから変更することは原則できません
      日本の運転免許証番号(12桁)は原則として生涯不変のシステムです。紛失や流出を理由に警察で再発行を行っても、変更されるのは「再発行回数を示す末尾の1桁(1回目なら1)」のみであり、上11桁の番号自体が変わるわけではありません。したがって「番号が変わらないから終わりだ」とパニックになるのではなく、後述の防衛策を講じることが正解となります。

    4. 結論:モビリティの未来と本質的考察

    タイムズおよびニッポンレンタカーで相次いで発生したサイバー攻撃と顧客情報の漏洩事件は、日本のモビリティ産業全体に対して「データ管理のあり方を根本から再設計せよ」という強烈な警告を突きつけています。

    ユーザー側が今すぐ取るべき具体的な防衛策は以下の2点に集約されます。

    1. 指定信用情報機関(CIC・JICC)への「本人申告」登録:各信用情報機関に対し、「運転免許証の流出・紛失」の旨をあらかじめ登録しておくことで、第三者が自分名義でクレジットやローンを申し込もうとした際、金融機関に対して厳格な本人確認を強制させることができます。
    2. 二次被害メール・SMSへの厳重な警戒:公式発表を装った偽の確認メールや補償金受け取り用のリンクは絶対に開かず、必ず正規の公式サイトや公式アプリ経由で最新情報を確認するリテラシーが必要です。

    そして、モビリティ事業者およびWebシステム開発側に求められるのは、「個人情報を保持し続けないアーキテクチャ(データ最小化)」への完全な転換です。

    オンライン本人確認(eKYC)が完了した瞬間、生の免許証画像や番号データはデータベースから即座に自動廃棄し、照合結果を示す不可逆な「暗号化ハッシュ値」のみを保持する設計(データ保持ポリシーの厳格化)を徹底しなければなりません。さらに、マイナンバーカードを活用した「公的個人認証サービス(JPKI)」の導入を進め、事業者側が危険な画像データを抱え込まない仕組みへと移行する必要があります。

    「万が一サーバーへ侵入され、データベースを丸ごと盗み出されたとしても、そこに生の免許証データは1枚も入っていない」というゼロトラスト(Zero Trust)の思想をシステム全体に実装できた企業だけが、今後の高度デジタル化社会において、顧客の安全とモビリティインフラの信頼を守り抜くことができるのです。

    広告を読み込み中...

    サービス

    • スレッド
    • ニュース
    • プロフィール

    法的情報

    • 利用規約
    • 個人情報の取り扱い
    • Cookieポリシー
    • お問い合わせ
    • このサイトについて

    © 2025 合同会社エン・リンクス. All rights reserved.

    本サイトの著作権、商標権、その他の知的財産権は合同会社エン・リンクスに帰属します。 商用利用に関する権利は当社が独占的に保有しています。